Phishing
Kybernetické incidenty v ČR v červenci: Útočily ransomware i sofistikovaný bankovní vishing
Červenec potvrdil, že ransomwarové skupiny útočí na českou ekonomickou infrastrukturu napříč všemi sektory – od státní správy přes zdravotnictví až po energetiku i kulturu. Analytici zaznamenali celkem 22 zdokumentovaných hrozeb, přičemž nejagresivnější kampaň vedla skupina Titan proti IT a poradenským firmám. K útokům přibyla i sofistikovaná vishingová kampaň zaměřená na mobilní bankovnictví.
Přečíst celý článek
České firmy čelí v průměru 2 671 kyberútokům týdně. Každý 128. e-mail je phishing
Výzkumný tým společnosti Check Point zveřejnil zprávu Global Threat Intelligence Report, z níž vyplývá, že v červenci čelila každá společnost v průměru 2 336 kybernetickým útokům týdně, což je meziroční nárůst o 16 % a nárůst o tři procenta oproti letošnímu červnu. V ČR každá firma čelila v průměru 2 671 kyberútokům týdně, což představuje meziroční nárůst o 17 %.
Přečíst celý článek
Hackeři jsou stále vynalézavější. Útočí přes QR kódy i „pronajaté“ vyděračské nástroje
Nejnovější analýza agentury Cisco Talos mapuje dění na odvrácené straně internetu ve druhém čtvrtletí roku 2026. Nejvýraznějším trendem byl prudký nárůst phishingu jako hlavní vstupní brány do firemních sítí. Hackerům přitom pomáhaly mimo jiné PDF dokumenty se škodlivými QR kódy a obsahem šitým na míru konkrétním uživatelům. Útočníci také čím dál obratněji obcházejí vícefaktorové ověřování (MFA), které selhalo v 65 % útoků.
Přečíst celý článek
Phishing opět kraluje kyberútokům a hackeři objevují kouzlo vibe codingu
Phishing se v prvním čtvrtletí 2026 vrátil jako nejčastější vstupní bod kybernetických útoků a podílel se na více než třetině incidentů. Nejvíce zasaženým sektorem zůstává již třetí kvartál v řadě veřejná správa, nově také zdravotnictví. Pozornost upoutala phishingová kampaň využívající tzv. vibe coding, která útočníkům umožnila pomocí AI vytvářet falešné weby bez znalosti programování.
Přečíst celý článek
Kyberzločinci zneužívají k ovládnutí počítačů běžné nástroje pro vzdálený přístup
Nejnovější zpráva HP Threat Insights Report ukazuje, jak útočníci využívají důvěryhodný software, maskovaný malware a stále přesvědčivější techniky sociálního inženýrství k získání přístupu do zařízení uživatelů. Výzkum upozorňuje na rostoucí problém pro uživatele i bezpečnostní týmy, protože škodlivé aktivity je stále obtížnější odlišit od běžného legitimního chování.
Přečíst celý článek
Acronis Cyberthreats Report: Eskalace phishingu, ransomwaru a hrozeb založených na AI
Pololetní zpráva „Acronis Cyberthreats Report H2 2025: From exploits to malicious AI“ analyzuje globální hrozby na základě telemetrických údajů shromážděných z koncových bodů chráněných technologiemi Acronis. Report odhaluje klíčové trendy pozorované ve druhém pololetí roku 2025 včetně rostoucího počtu útoků na „spolupracující platformy“, které slouží jako sekundární útočný vektor.
Přečíst celý článek
Kyberútoky zrychlují, ransomware slábne a veřejná správa zůstává hlavním cílem hackerů
Analýza společnosti Cisco za poslední čtvrtletí 2025 potvrdila, že nejpoužívanější branou do firemních sítí zůstávají zranitelné veřejně přístupné aplikace. Nejčastějším terčem útoků se již podruhé za sebou stala veřejná správa – podle expertů kvůli podfinancování, používání zastaralých technologií a přístupu k citlivým údajům nebo kritické infrastruktuře. Pozitivní je naopak ústup ransomwaru.
Přečíst celý článek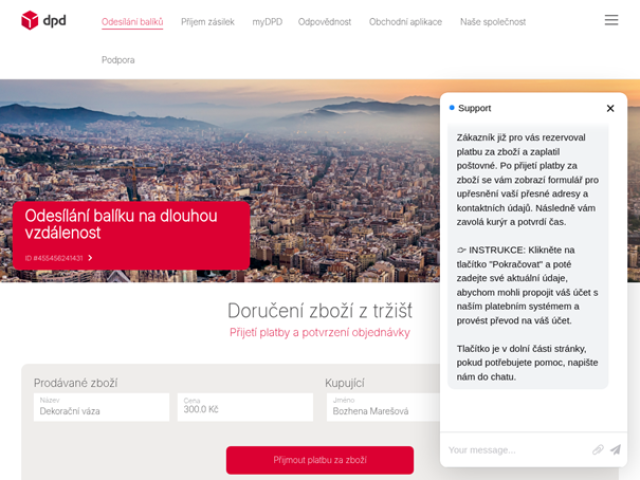
Koncem roku se podvody nejvíce šířily přes e-mail, útočníci „šli“ po přihlašovacích údajích
Česko bylo závěrem roku 2025 cílem globálních kyberpodvodů, ve kterých útočníci zneužívali jména celosvětově známých služeb. V českém prostředí se lidé mohli setkat i s falešnými webovými stránkami telekomunikačních společností nebo bank. Cílem útočníků byly především přihlašovací údaje a k distribuci podvodných zpráv nejvíce využívali e-mail. Rizikem zůstaly také podvody na online bazarech.
Přečíst celý článek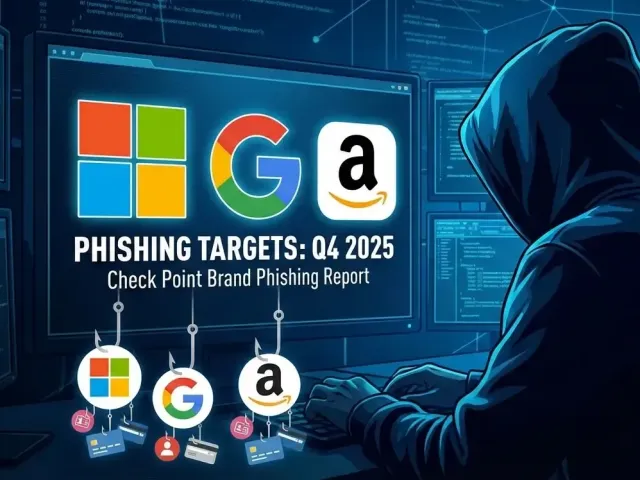
Kyberzločinci se nejčastěji vydávají za Microsoft, Google a Amazon
Výzkumný tým společnosti Check Point zveřejnil pravidelnou zprávu „Brand Phishing Report“ zaměřenou na phishingové útoky ve 4. čtvrtletí 2025. Zpráva sleduje, jaké značky kyberzločinci nejčastěji napodobovali při pokusech o krádeže osobních dat nebo platebních údajů.
Přečíst celý článek
Vydírání a ransomware jsou příčinou více než poloviny kybernetických útoků
V 80 % kybernetických incidentů, které bezpečnostní týmy Microsoftu v uplynulém roce vyšetřovaly, se útočníci snažili odcizit data – trend, který je dnes více poháněn finančním ziskem než snahou získat zpravodajské informace. To znamená, že minimálně 52 % incidentů mělo finanční motiv, zatímco útoky zaměřené čistě na špionáž tvořily jen čtyři procenta případů.
Přečíst celý článek