České organizace čelily v září v průměru 3 257 kyberútokům týdně
Podle zprávy Global Threat Intelligence Report společnosti Check Point v září globálně čelila každá společnost v průměru 2 803 kybernetickým útokům týdně, což je meziroční nárůst o 48 %. Znepokojivý je také vývoj posledních měsíců: počet útoků na jednu organizaci vzrostl od května do září o 36 %. Výrazný nárůst útoků pocítily také společnosti v České republice.
- 6. 11. 2026
- 4 min
„V České republice čelila každá společnost v průměru 3 257 kyberútokům týdně, což je meziroční nárůst o 61 % a také o téměř 22 % více než v srpnu. Pro srovnání, v Polsku je to 2 379 kyberútoků týdně na jednu společnost, v Rakousku pak 3 077. Z evropských zemí čelí většímu počtu útoků než ČR jen Rusko (3 891 kyberútoků týdně na jednu společnost). Vysoký počet útoků zaznamenaly také organizace v Itálii (3 190) a Portugalsku (2 648). Největší nárůst útoků v Evropě zaznamenalo Německo (o 103 %) a Švýcarsko (o 99 %). Nejmenší meziroční nárůst jsme naopak viděli ve Španělsku (o 28 %) a Řecku (o 30 %). Celkově nejméně útoků míří v Evropě na organizace ve Finsku (1 677) a Francii (1 815),“ uvedl Tomáš Růžička, sales engineer kyberbezpečnostní společnosti Check Point Software Technologies.
Vzdělávání zůstalo celosvětově nejvíce napadaným sektorem. Jedna organizace čelila v průměru 6 656 útokům týdně, což je meziroční nárůst o 59 %. Oproti srpnu se počet útoků zvýšil o 24 %, což byl druhý nejvyšší nárůst ze všech sledovaných odvětví. Souvisí to i se začátkem nového školního roku, kdy se studenti, učitelé i rodiče začali připojovat ke školním sítím.
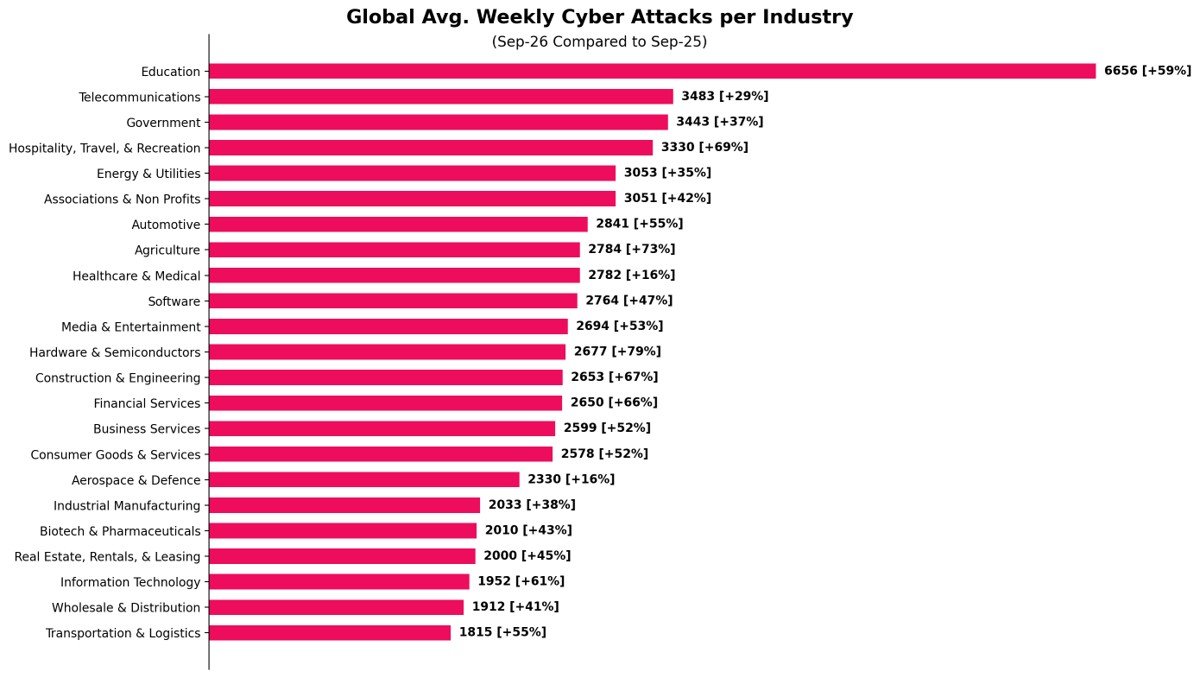
Ze čtvrtého na druhé místo poskočily telekomunikace s 3 483 útoky týdně na jednu organizaci, následovala veřejná správa s 3 443 útoky. Kyberzločinci se zkrátka zaměřují na odvětví se širokou uživatelskou základnou, důležitými službami a komplexním digitálním prostředím.
Vůbec největší meziroční nárůst útoků (o 69 %) vykázal sektor pohostinství, cestovního ruchu a volného času. Automobilový průmysl se pak oproti srpnu posunul z 15. na nebezpečnější 7. místo,“ varoval Tomáš Růžička.
Rizika spojená s generativní umělou inteligencí na vzestupu
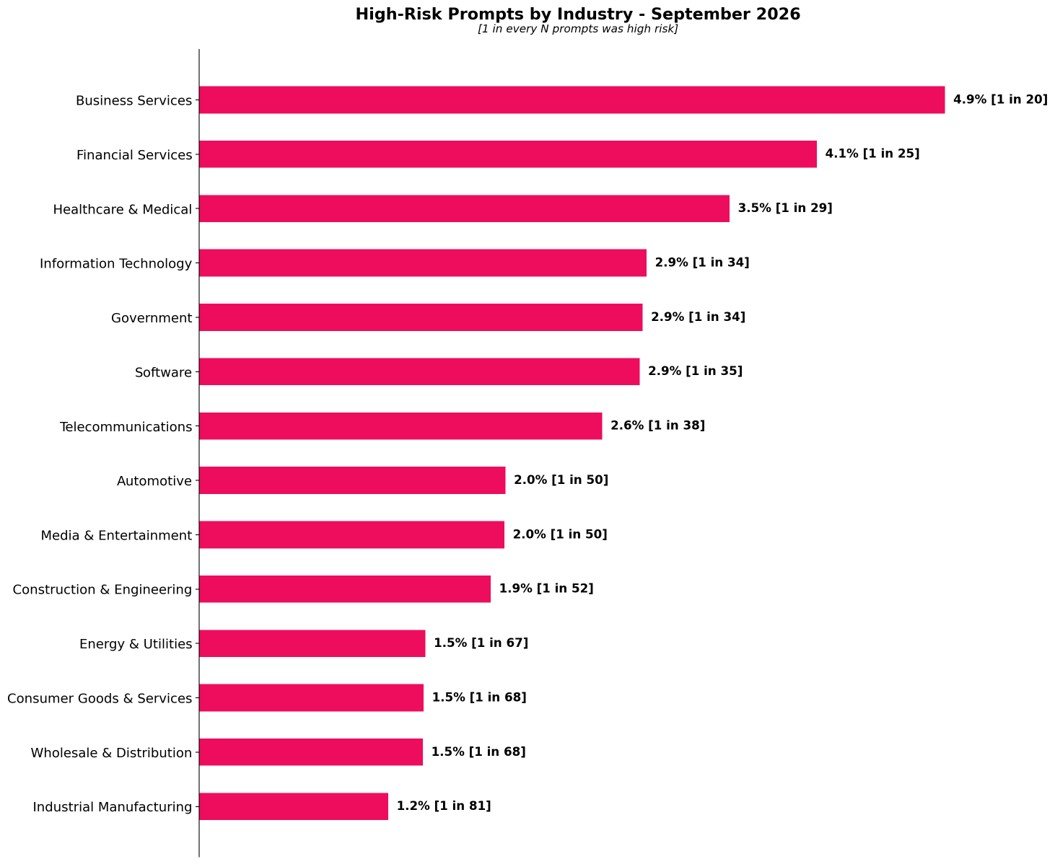
„Každý 39. prompt zadaný z podnikových sítí představoval v září vysoké riziko úniku citlivých informací. Týkalo se to 89 % organizací pravidelně využívajících generativní AI. Průměrný uživatel vytvořil 131 promptů, zatímco v srpnu jen 106 a v červenci 95. Trend je zcela zřejmý,“ dodal Tomáš Růžička. „Nejčastěji jsou rizikové prompty vytvářeny v obchodních službách, následují finanční společnosti a zdravotnictví. Tyto sektory běžně pracují s informacemi o klientech, finančními údaji a dalšími důvěrnými daty, proto je i vyšší riziko, že někdo tato data zadá do AI. Nejčastěji jsou do AI služeb vkládány citlivé informace o síti a IT infrastruktuře, to zaznamenalo 71 % společností. Následovaly finanční údaje (70 %), právní a regulační data (68 %), údaje o zaměstnancích a personální údaje (62 %) a osobní informace (60 %).“
Phishingových e-mailů přibývá
Kyberzločinci nadále spoléhají na e-maily jako zásadní kanál pro šíření hrozeb. V září byl každý 91. e-mail vyhodnocen jako phishing, v srpnu to přitom byl jen každý 112. e-mail a v červenci 128. 81 % phishingových zpráv obsahovalo nebezpečné odkazy a 11 % mělo škodlivou přílohu. Nejvyšší podíl phishingových e-mailů zaznamenala sdružení a neziskové organizace, následovalo stavebnictví a strojírenství.
Čtvrtina veřejně vydíraných společností je z Evropy
Ransomwarové skupiny v září zveřejnily 824 obětí, což je meziroční nárůst o 53 %. Nejčastěji šlo o organizace ze sektoru podnikatelských služeb (31,3 %). Následoval sektor spotřebního zboží a služeb (15,2 %) a průmyslová výroba (11 %). Čtvrtina veřejně vydíraných společností byla z Evropy.
Nejaktivnější ransomwarovou skupinou byla v září skupina The Gentlemen, která měla na svědomí 13 % zveřejněných útoků. Následoval Qilin s 9 % a na třetím místě skončila Akira s 5 %. Oběti zveřejnilo také dalších 80 ransomwarových skupin, což poukazuje na mimořádnou roztříštěnost a proměnlivost ransomwarového prostředí. Organizace proto musí přejít od reaktivního odhalování útoků k proaktivní prevenci a využívat bezpečnostní AI technologie.